이 원장은 이날 국회 정무위원회 국정감사에서 우리은행과 농협은행이 다른 은행들과 달리 해킹 피해를 입지 않은 이유를 묻는 한민수 더불어민주당 의원의 질의에 “하나는 기본에 충실한 부분(에 차이가 있었다)고 설명했다.
이어 ”기본통제에서 다중인증체제를 한 곳이 우리은행이고, 농협은 아예 (해커에) 노출된 (공격)표면 자체가 없었다“고 부연했다.
|
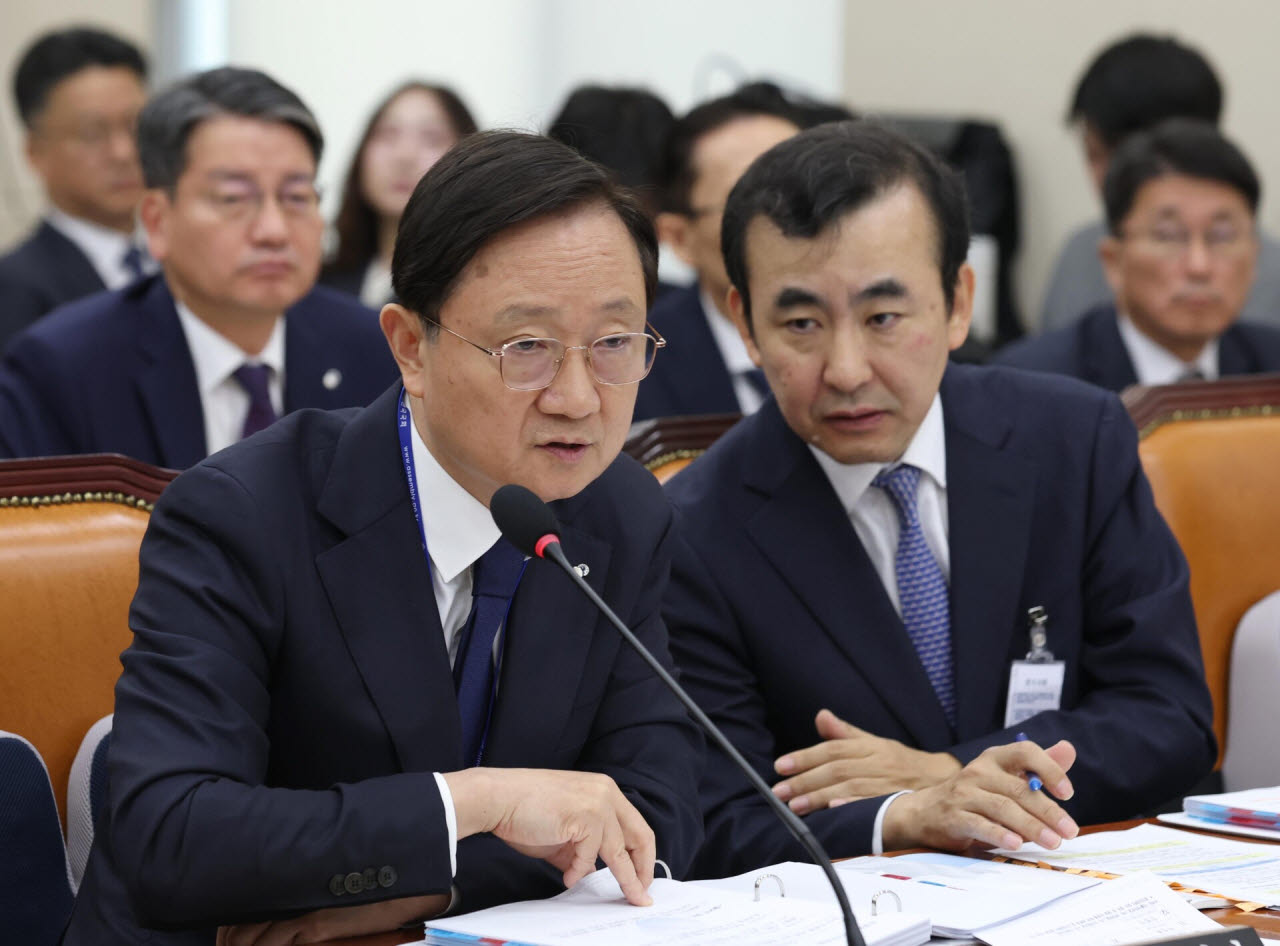
한 의원은 이어 이 원장에게 ”우리은행은 지정된 태블릿PC나 스마트폰을 통한 인증체계를 운영했고, 농협은행은 이번 해킹 공격의 주요 통로가 된 대출모집인용 별도 시스템을 두지 않은 것으로 알려졌다“며 ”이 같은 은행 측 설명을 실제 검증했느냐“고 물었다. 이에 이 원장은 ”점검해 보겠다“고 답했다.
이어 한 의원은 ”두 은행의 설명이 맞는다면 방어 효과가 있었다고 볼 수도 있다“며 ”다른 금융회사들도 참고할 수 있도록 표준 기준을 마련할 필요가 있다“고 제안했다. 이에 이 원장도 동의했다.
이번 금융권 해킹 사고는 기존 은행 전산망에 새로운 업무시스템이 계속 추가되면서 외부 공격에 노출되는 접점이 늘어났지만, 이에 대한 보안 관리는 충분하지 않았다는 문제를 드러냈다. 특히 인공지능(AI)을 활용한 해킹 공격이 확산할 가능성에 대비해 금융권의 방어체계도 강화해야 한다는 지적이 나왔다.
한 의원은 ”앞으로 AI 활용이 확대되면 빠르고 반복적인 공격이 이뤄질 수밖에 없고, 당연히 은행권도 공격 대상에 포함될 것“이라며 ”보안체계를 바꾸고 실제 방어능력을 향상시키는 방향으로 금감원도 노력해야 한다“고 강조했다. 이 원장은 ”그렇게 준비하고 있다“고 답했다.
금융권 전반의 보안 취약점 점검 결과도 도마 위에 올랐다. 한 의원이 제시한 자료에 따르면 금융회사 554개사를 대상으로 진행한 점검에서 130개사(23.4%)의 보안 관리가 미흡한 것으로 나타났다.
한 의원은 ”취약점이 발견되지 않은 나머지 금융회사에 대해서도 실제 문제가 없는지 재검증할 필요가 있다“며 ”특히 외부 공격에 노출될 수 있는 모든 시스템을 대상으로 전수조사를 실시해야 한다“고 강조했다.