|

보안 전문가들은 비밀번호와 인증수단 등 기본적인 보안 설정부터 점검해야 한다고 조언한다. 보안 전문가와 금융당국, 한국인터넷진흥원(KISA)의 조언을 바탕으로 이용자가 알아야 할 보안 10계명을 정리했다.
“인증에 쓰이는 구글·네이버 이메일 계정 비밀번호 다르게”
가장 먼저 해야 할 일은 ①서비스마다 서로 다른 비밀번호를 사용하는 것이다. 여러 서비스에서 같은 비밀번호를 사용하면 한 곳에서 유출된 정보가 다른 계정 탈취로 이어질 수 있다. 기존 비밀번호에서 숫자나 기호 일부만 바꾸는 방식도 피하는 게 좋다.
특히 이메일 계정은 다른 비밀번호로 따로 관리해야 한다. 이메일은 다른 서비스의 비밀번호 재설정이나 본인 확인에 활용되는 경우가 많다. 이메일 계정을 빼앗기면 다른 계정까지 연쇄적으로 노출될 가능성이 커진다.
②로그인 시 다중 인증(2단계 인증)을 설정하는 것도 중요하다. 인증 앱이나 일회용 비밀번호(OTP)를 추가하면 비밀번호가 유출되더라도 추가 인증 절차를 거치면, 계정 탈취 위험을 낮출 수 있다.
반대로 ③자신이 시도하지 않은 로그인 인증 요청은 승인하면 안 된다. 인증번호나 인증코드를 다른 사람에게 알려주는 것도 금물이다.
평소 계정 상태를 확인하는 습관도 필요하다. ④최근 로그인 기록과 접속 기기 목록을 주기적으로 확인해야 한다. 모르는 기기가 발견되거나 자신이 요청하지 않은 비밀번호 변경 알림이 왔다면 계정 탈취를 의심할 필요가 있다.
⑤‘모든 기기에서 로그아웃’ 기능을 자주 활용하는 것도 도움이 된다. 계정 복구용 이메일이나 전화번호, 다중 인증 수단이 다른 정보로 바뀌지 않았는지도 함께 확인해야 한다.
유출 불안감 자극하는 ‘맞춤형 사기’에 주의
개인정보 유출 사고 직후에는 이를 악용한 피싱과 스미싱에도 주의해야 한다. ⑥특히 내 정보를 알고 있다는 이유만으로 정상적인 연락이라고 믿어서는 안 된다. 사기법은 ‘개인정보 유출 확인’, ‘피해 보상 신청’, ‘계정 보호’ 등을 앞세워 불안감을 자극하거나, 소득·대출한도·직업 등 내 정보를 언급하며 실제 금융회사인 것처럼 접근할 수 있다.
⑦문자나 이메일에 포함된 링크를 곧바로 눌러서는 안 된다. 금융당국과 금융회사는 개인정보 유출 안내나 피해보상 등을 이유로 인터넷주소를 보내거나 전화·문자로 비밀번호와 인증번호를 요구하지 않는다. 개인정보 유출 여부나 대출 안내는 금융회사 공식 홈페이지나 앱, 고객센터 대표번호를 통해 직접 확인해야 한다.
|
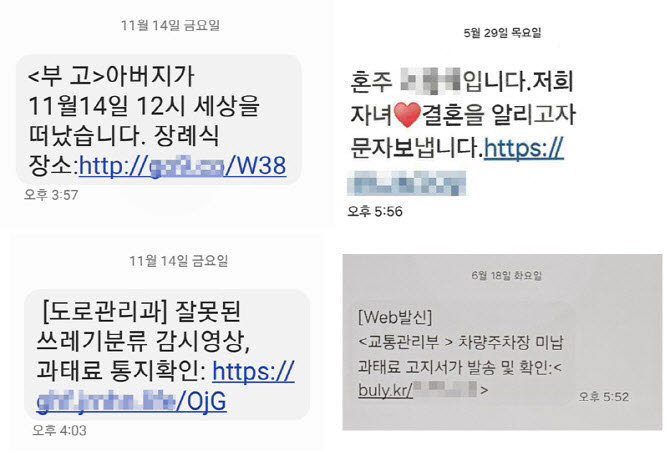
⑨운영체제(OS)와 웹 브라우저, 백신을 최신 상태로 유지해야 한다. 정보탈취형 악성코드는 브라우저에 저장된 비밀번호나 로그인 유지 정보를 빼내기도 한다. 악성코드 감염이 의심되면 보안 프로그램으로 기기를 점검하고 안전한 기기에서 주요 계정의 비밀번호를 바꾸는 것이 좋다.
‘금융 거래 안심차단’, ‘다크웹 조회 서비스’ 이용해보세요
|
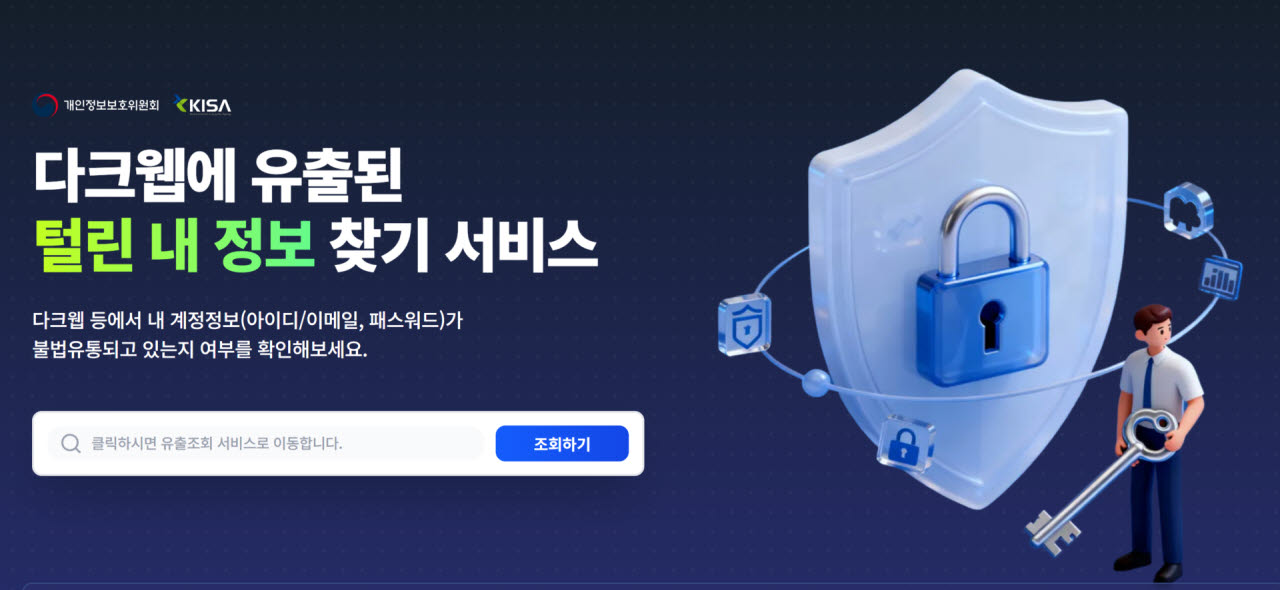
혹시 유출된 내 정보가 다크웹에 떠도는지 불안하다면 조회 서비스도 이용할 수 있다. 개인정보보호위원회와 한국인터넷진흥원(KISA)은 ‘털린 내 정보 찾기 서비스’를 운영하고 있다. 온라인 및 모바일 앱으로 간편하게 조회할 수 있다.
양하영 안랩(053800) ASEC 실장은 “사전에 기본적인 보안 조치를 강화하는 것이 중요하다”며 “서비스별로 서로 다른 비밀번호를 사용하고 다중 인증을 설정하는 등 일상에서 실천할 수 있는 기본적인 보안 수칙을 지키는 것만으로도 계정 탈취와 2차 피해 위험을 줄이는 데 도움이 된다”고 말했다.