

|
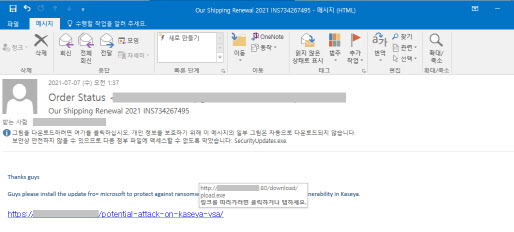
10일 보안 전문기업 이스트시큐리티에 따르면 카세야 랜섬웨어가 공격한 취약점과 관련 마이크로소프트(MS)의 보안 패치로 위장한 악성 메일이 유포되고 있다.
악성 메일에는 MS 보안 업데이트를 하라는 내용과 함께 링크가 포함돼 있다. 포함돼 있는 인터넷주소(URL)는 카세야 보안 패치처럼 보이지만, 실제로 링크를 클릭하면 공격자가 설정해놓은 특정한 서버로 접속해 `시큐리티 업데이트(SecurityUpdates)`라는 악성 실행파일을 내려받게 된다. 악성 파일이 실행되면 명령제어(C&C) 서버에 접속해 감염된 PC 정보를 전송한 후 명령제어 기능을 수행한다.
지난 2일 레빌 조직이 카세야의 VSA(IT 관리용 플랫폼) 서버의 제로데이 취약점을 통해 랜섬웨어를 유포하면서 전 세계에서 약 1500명의 피해자가 발생했다. 랜섬웨어는 불특정 다수를 대상으로 무차별 감염을 시도하는 공격이다. 최근에는 큰돈을 벌기 위해 기업을 타깃으로 한 공격이 늘면서 관련 직원이나 관리자 등의 PC가 공격 대상이 되고 있다.
카세야 VSA를 통한 국내 피해신고 사례는 없었지만, 한국인터넷진흥원(KISA) 침해대응단 상황관제팀은 지난 3일 이 같은 공급망 공격을 인지하자마자 긴급 보안공지하고, 유관기관에 랜섬웨어 감염 경로로 악용된 카세야 VSA 사용중단을 권고했다. KISA는 관련 사항을 집중 모니터링하고 있다고 밝혔다.
솔라윈즈에 이어 카세야 사태까지 대규모 공급망 공격이 늘고 있는 추세인데, 공급망 공격은 소프트웨어(SW) 개발사의 네트워크에 침투해 해당 SW에 악성코드를 삽입한 후 이를 이용하는 기업을 해킹하는 방법이다. 침해 사고가 확산될 수 있어 파급력이 클 뿐만 아니라 상당한 양의 정보가 노출될 수 있다.
레빌 조직은 공급망 공격 뿐만 아니라 국내에서 개인을 대상으로 한 랜섬웨어 공격도 무차별적으로 수행하고 있는 것으로 나타났다. 랜섬웨어 복호화 분야 글로벌 기업인 엠시소프트(Emsisoft)가 집계한 자료에 따르면 올 상반기(1월 1일~ 7월 6일) 레빌 조직이 유포한 랜섬웨어로 인한 피해 건수가 가장 많았던 국가는 한국(2509건)으로 나타났으며, 미국(391건), 독일(89건) 등 순으로 뒤를 이었다.
이들은 이용자가 웹사이트에 방문하는 것만으로 랜섬웨어와 같은 악성코드를 감염시키는 기법인 `드라이브 바이 다운로드`를 주로 사용하는 것으로 분석됐는데, 한국 광고 사이트 등을 통해 개인 사용자들을 많이 감염시키고 있어 출처가 불분명한 사이트는 방문하지도 말고 링크도 함부로 클릭하지 않는 등 보안수칙을 철저히 지킬 필요가 있다.