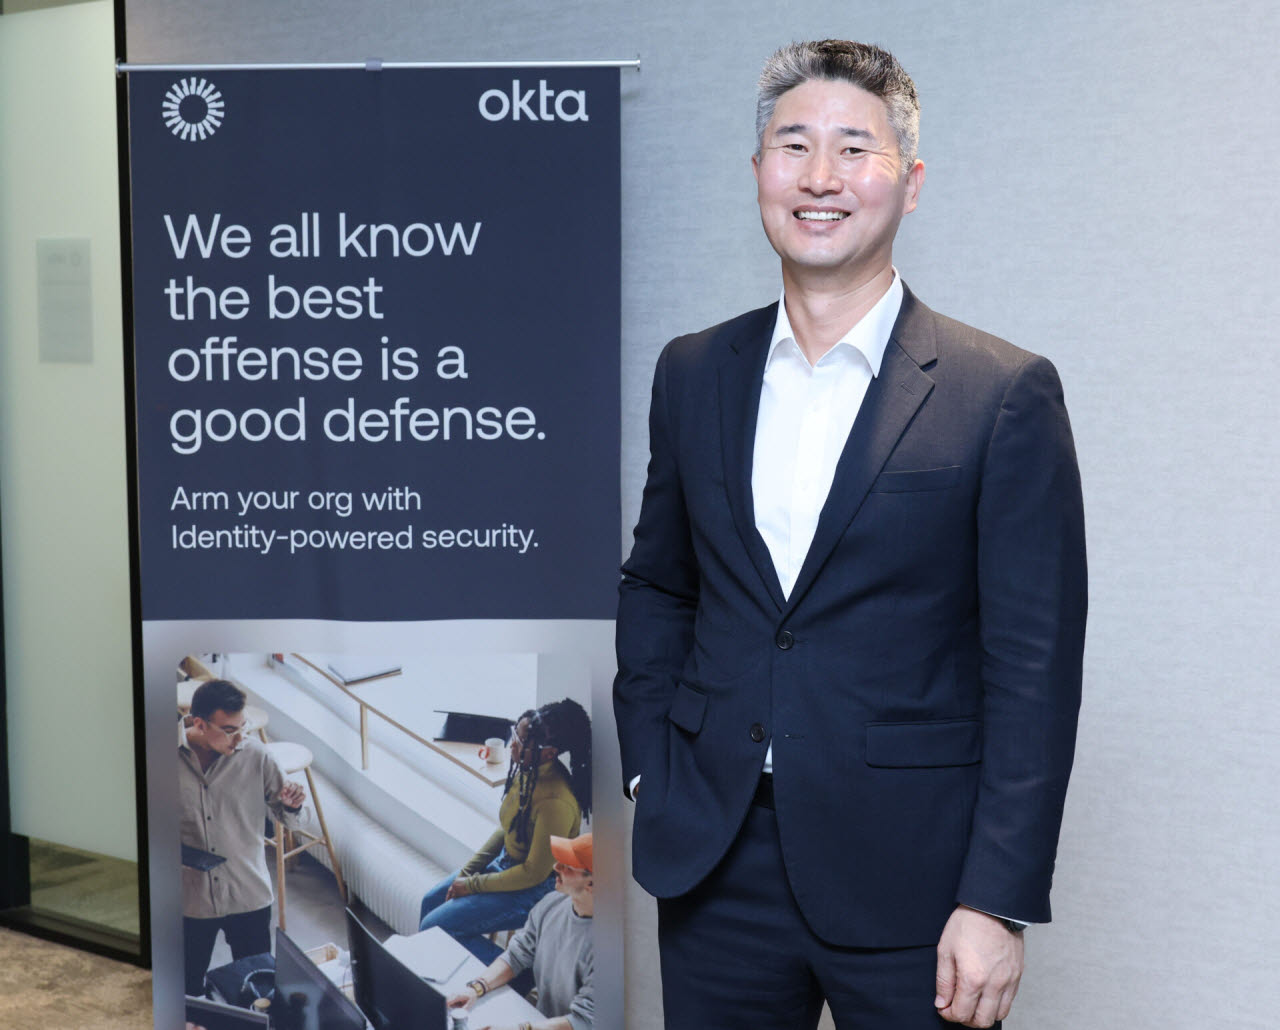
황규언 옥타코리아 대표는 18일 서울 강남구 옥타코리아 회의실에서 열린 기자간담회에서 갈수록 고도화되는 사이버 보안 위협에 대해 이같이 강조했다. 최근 PHP와 자바 등 기업 시스템에 활용되는 소프트웨어의 보안 취약점이 잇따라 부각되는 가운데, 기존의 사전 방어뿐 아니라 침해 발생 이후 피해 확산을 최소화하는 대응 역량이 중요해졌다는 설명이다.
|
특히 인공지능(AI) 에이전트 도입이 본격화하면서 기업 보안의 중심축도 기존 시스템 방어에서 아이덴티티(신원) 기반 접근 통제로 확대되고 있다. AI에이전트가 사람을 대신해 기업 내부 시스템과 데이터에 접근하는 사례가 늘면서 계정 탈취와 권한 오남용을 막기 위한 통합 계정 관리가 새로운 보안 과제로 떠올랐다.
황 대표는 “최근 발생하는 해킹과 데이터 유출 사고의 80% 이상이 아이덴티티와 관련돼 있다”며 “과거에는 시스템 취약점을 악용해 침입했다면 최근에는 정상 계정을 탈취해 접근하는 공격이 많아 기존 보안 방식만으로는 대응하기 어렵다”고 지적했다.
AI에이전트 확산은 아이덴티티 보안 수요를 더욱 키우고 있다. 황 대표는 “현재 만나는 대기업과 금융권 고객 중 AI에이전트를 사용하지 않는 기업을 찾기 어려울 정도”라며 “하지만 에이전트가 몇 개나 운영되고 어떤 업무를 수행하며 어떤 권한을 갖고 있는지 정확하게 파악하는 기업은 거의 없다”고 설명했다.
AI에이전트는 직원 한 명이 수십~수백 개를 활용할 수 있어 기존 사람 중심의 계정 관리 체계만으로는 대응에 한계가 있다. 이에 옥타는 AI에이전트 각각을 독립적인 아이덴티티로 등록하고 사람과 동일하게 인증과 접근 권한, 세션을 관리하는 전략을 추진하고 있다.
이를 위해 AI에이전트 보안 솔루션을 출시하고 기존 싱글사인온(SSO) 고객에게 에이전트 SSO를 추가 비용 없이 제공하고 있다. 다중인증(MFA)과 피싱 방지 인증 기술을 AI에이전트 접근 통제와 연계해 급증하는 AI 보안 수요에 대응한다는 구상이다.
옥타는 로그인 전 관리자 권한과 보안 설정을 점검하고, 로그인 과정에서는 접속 위치와 기기 등에 따라 인증 수준을 달리 적용한다. 로그인 이후에도 세션을 지속적으로 재평가해 비정상적인 접근이 감지되면 ‘유니버설 로그아웃’ 기능으로 관련 세션을 차단한다.
황 대표는 “세션을 탈취한 공격자는 별도의 로그인 없이도 시스템에 접근할 수 있다”며 “취약점을 모두 없앨 수는 없는 만큼 침해가 발생하더라도 얼마나 빨리 접근을 차단하고 피해를 최소화하느냐가 관건”이라고 강조했다.
옥타는 아마존웹서비스(AWS), 지스케일러, 크라우드스트라이크 등 글로벌 보안 기업들과 ‘블루프린트 얼라이언스’를 구성해 위협 정보 공유와 공동 대응도 강화하고 있다. 다른 보안 솔루션에서 탐지한 이상 징후를 아이덴티티 접근 통제와 연계해 대응 속도를 높이는 방식이다.
국내에서는 대기업과 금융권을 중심으로 사업 확대에 속도를 내고 있다. 황 대표는 “지난해부터 대기업 중심의 엔터프라이즈 매출 비중이 중소·중견기업 중심의 커머셜을 역전했으며 국내 성장률도 글로벌 평균을 크게 웃돌고 있다”며 “금융 전문 인력을 충원해 금융권 공략을 강화할 계획”이라고 밝혔다.
이어 “AI에이전트는 보안 체계가 완벽하게 준비될 때까지 도입을 미룰 수 있는 단계가 아니다”라며 “이미 활용이 현실화된 만큼 기업들은 지금부터 AI에이전트의 아이덴티티와 접근 권한을 통합 관리하는 지배구조(거버넌스) 체계를 갖춰야 한다”고 강조했다.